
NEO đạt chứng nhận ISO/IEC 27001:2022
11:28 - 06/11/2026
Khẳng định cam kết bảo vệ an toàn thông tin
NEO đào tạo Domain Chuyển đổi số trong các dự án Bộ, ngành
Chào mừng kỷ niệm 23 năm ngày thành lập công ty NEO
NEO đào tạo nội bộ về Hệ thống quản lý an toàn thông tin (ISMS) theo tiêu chuẩn ISO/IEC 27001:2022
Chúc mừng ngày Phụ nữ Việt Nam 20/10
Ngày 12/10/2026 đánh dấu một cột mốc quan trọng trong hành trình phát triển của Công ty Cổ phần Đầu tư Phát triển Công nghệ và Truyền thông (NEO): NEO chính thức được cấp chứng nhận Hệ thống quản lý an toàn thông tin (ISMS) theo tiêu chuẩn ISO/IEC 27001:2022.
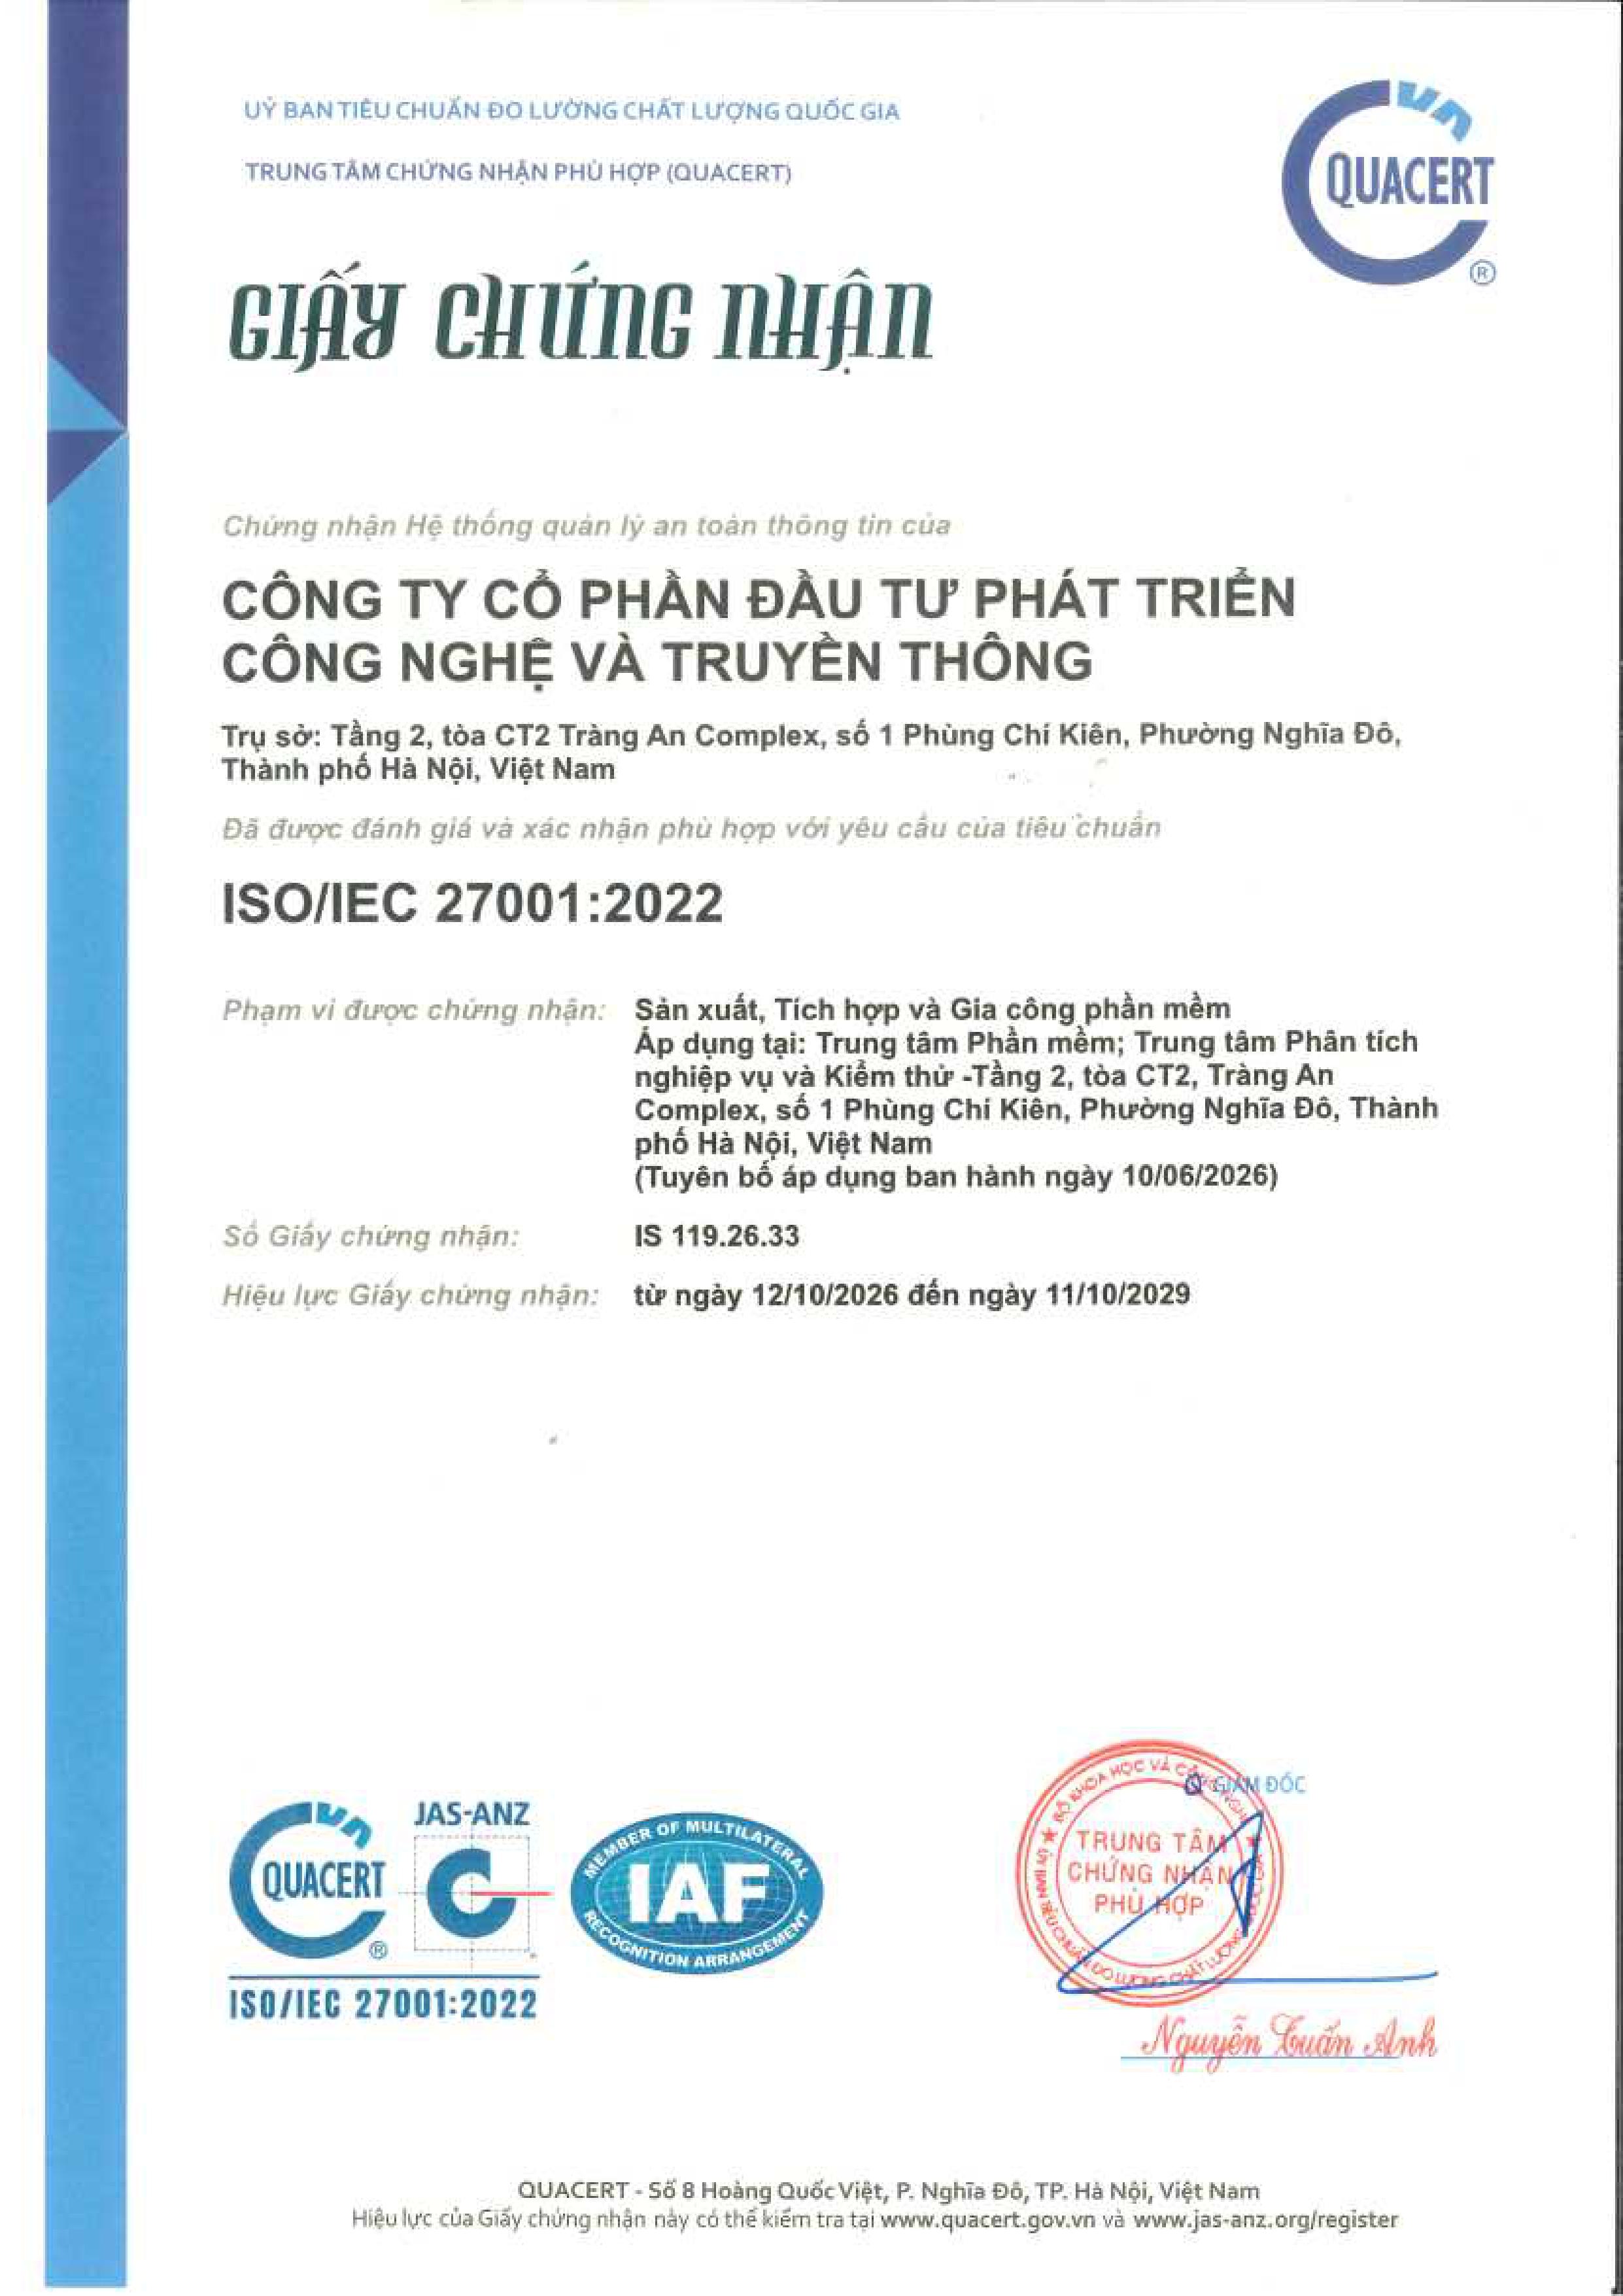
Đây là dấu mốc thể hiện sự nỗ lực, quyết tâm của Công ty và Ban Lãnh đạo NEO trong việc chuẩn hóa hoạt động quản lý, nâng cao năng lực bảo vệ thông tin và củng cố niềm tin với khách hàng, đối tác.
ISO/IEC 27001:2022 – Nền tảng cho quản lý an toàn thông tin
Trong bối cảnh chuyển đổi số ngày càng phát triển, thông tin và dữ liệu trở thành nguồn lực quan trọng đối với mọi tổ chức. Bảo vệ dữ liệu, kiểm soát quyền truy cập, hạn chế nguy cơ rò rỉ thông tin và duy trì tính liên tục của hoạt động là những yêu cầu thiết yếu đối với doanh nghiệp công nghệ.
ISO/IEC 27001:2022 là tiêu chuẩn quốc tế quy định các yêu cầu đối với Hệ thống quản lý an toàn thông tin (ISMS). Việc áp dụng tiêu chuẩn giúp tổ chức thiết lập phương pháp quản lý rủi ro an toàn thông tin một cách có hệ thống, thông qua chính sách, quy trình, biện pháp kiểm soát và hoạt động cải tiến liên tục.
Với NEO, việc đạt chứng nhận là một bước tiến trong quá trình hoàn thiện hệ thống quản trị, hướng tới việc bảo vệ thông tin của Công ty, khách hàng và đối tác một cách có trách nhiệm, nhất quán và phù hợp với yêu cầu hoạt động.
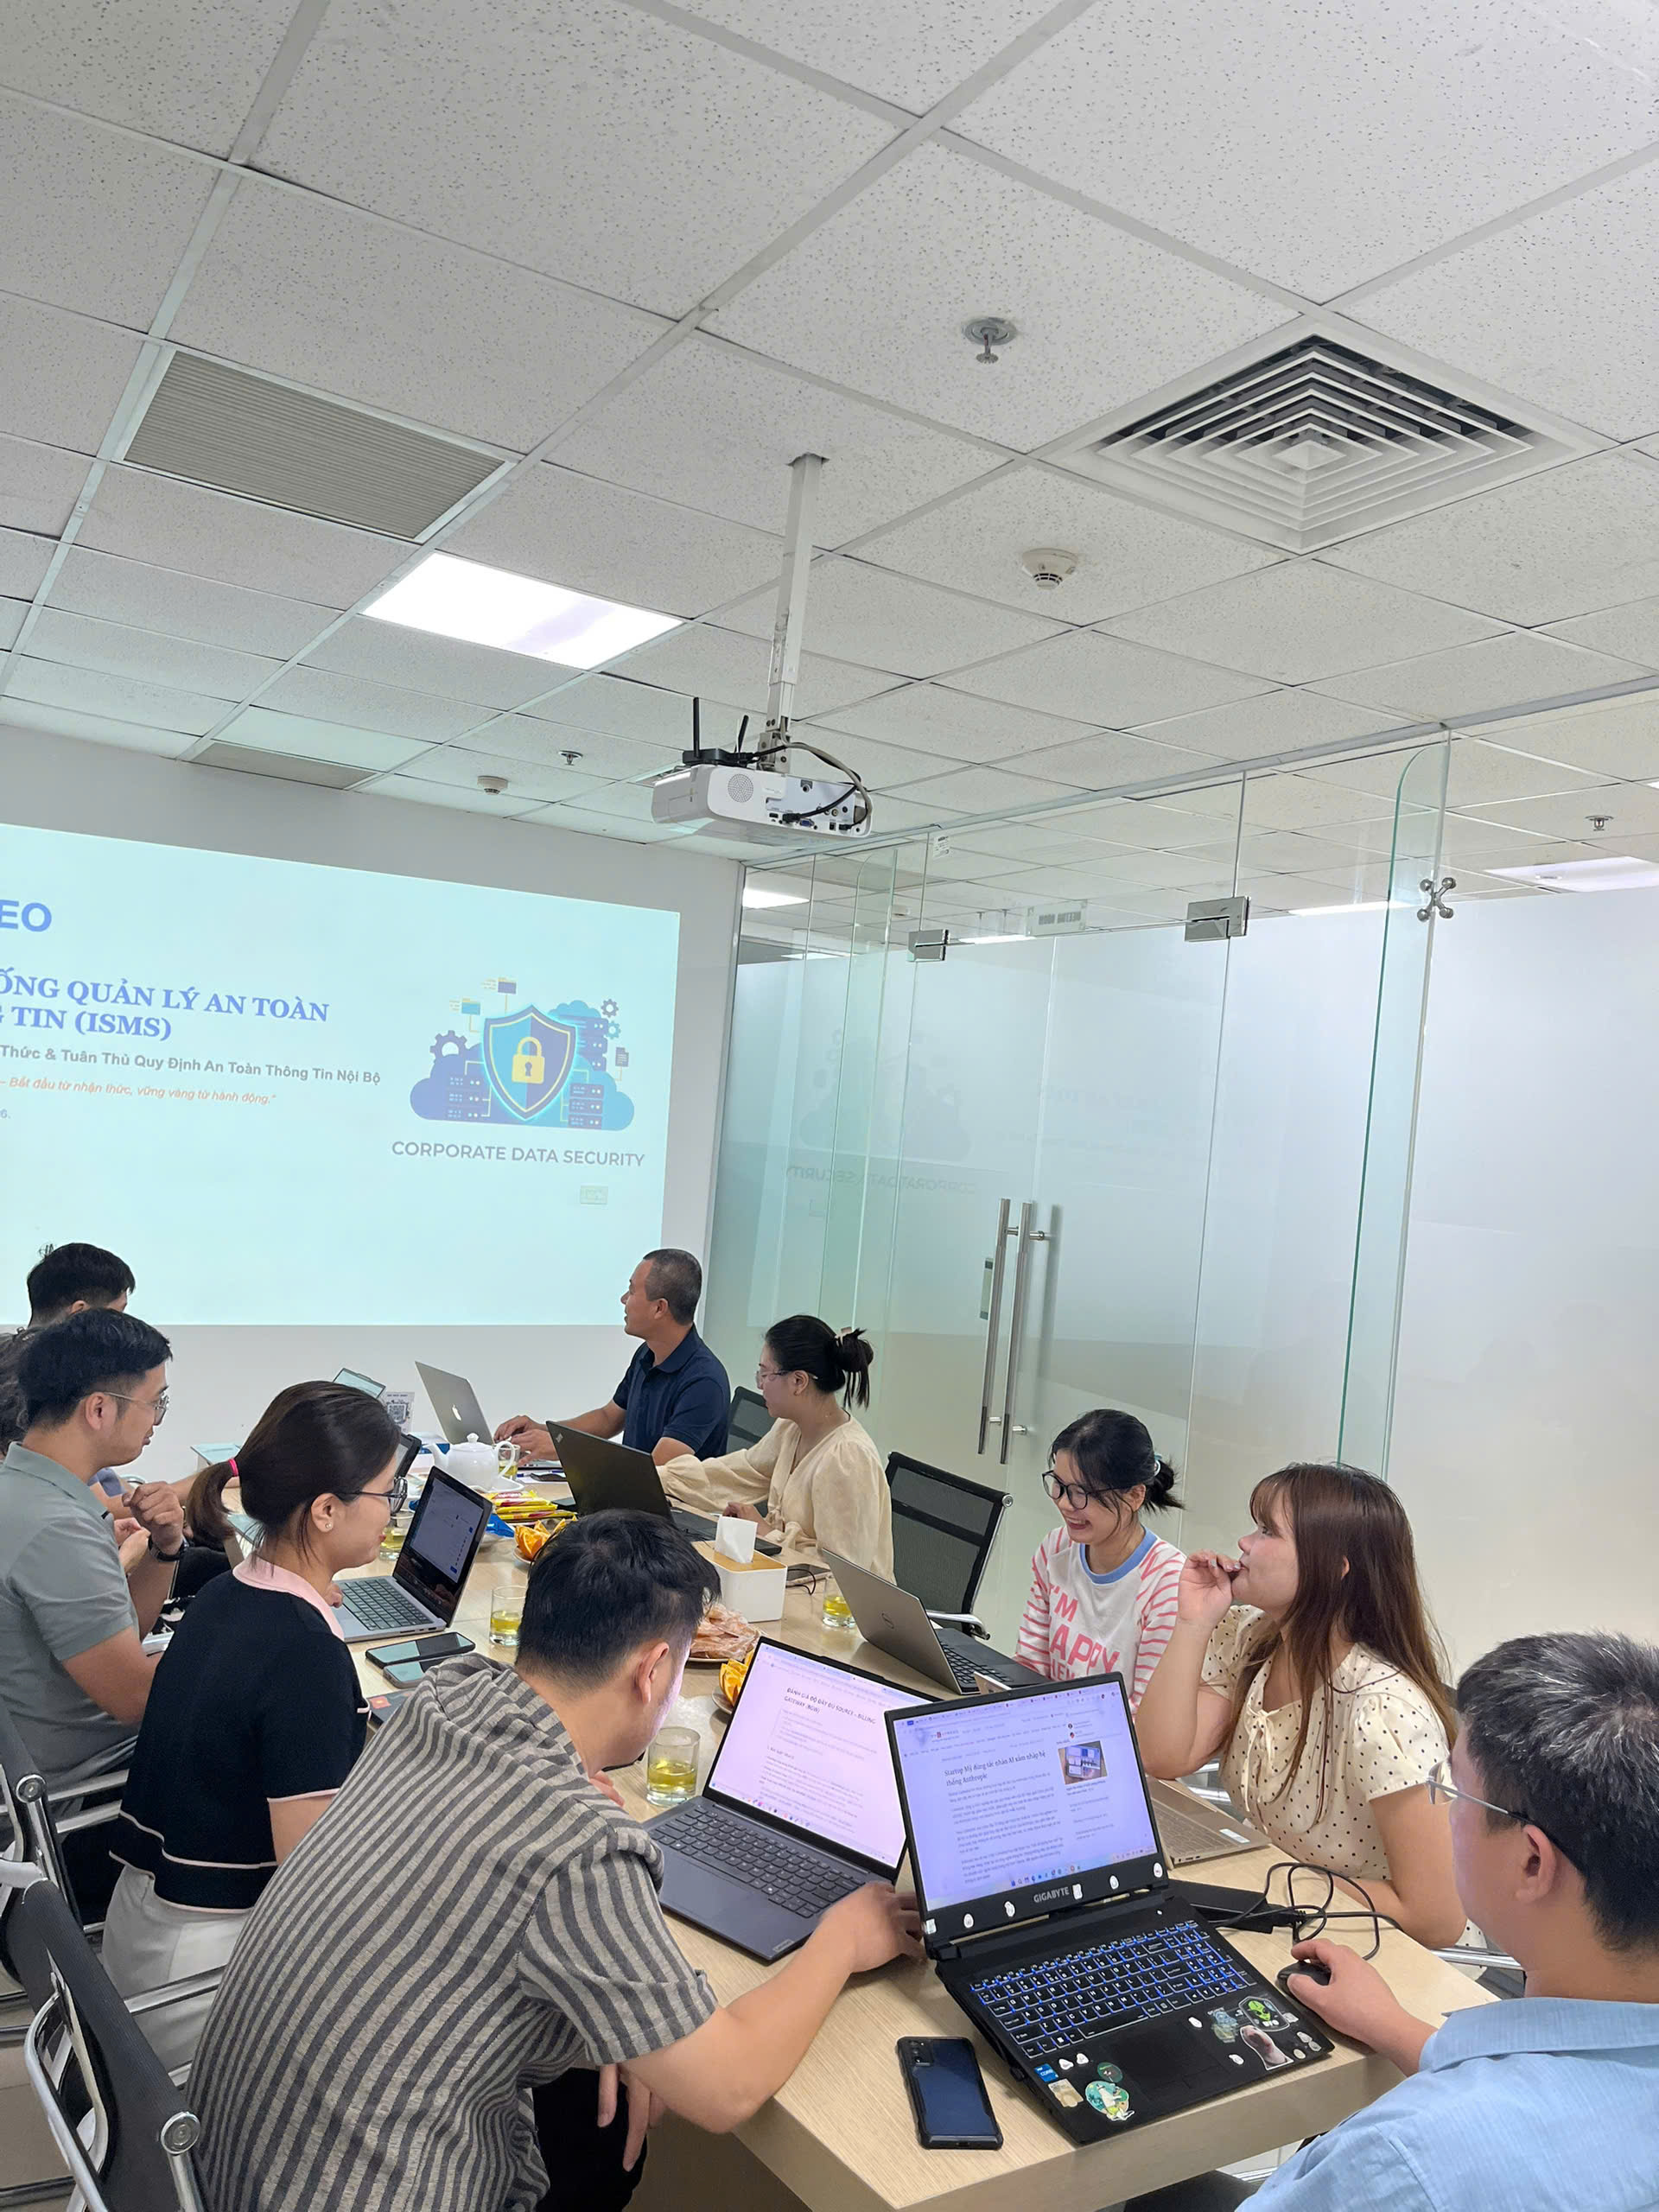
Nâng cao năng lực quản lý, củng cố niềm tin khách hàng
Chứng nhận ISO/IEC 27001:2022 mang ý nghĩa quan trọng đối với định hướng phát triển của NEO, thể hiện qua ba khía cạnh:
- Chuẩn hóa công tác quản lý an toàn thông tin: Từng bước đưa các yêu cầu bảo vệ thông tin vào hệ thống chính sách, quy trình và hoạt động vận hành của Công ty.
- Tăng cường bảo vệ dữ liệu và tài sản thông tin: Nâng cao nhận thức về trách nhiệm bảo mật, quản lý và phòng ngừa các nguy cơ có thể ảnh hưởng đến thông tin trong quá trình làm việc.
- Củng cố uy tín và năng lực hợp tác: Neo xác định an toàn thông tin không chỉ là yêu cầu, mà còn là nền tảng xây dựng niềm tin bền vững, đáp ứng kỳ vọng của khách hàng và đối tác trong quá trình triển khai, cung cấp dịch vụ công nghệ.
Con người là yếu tố quan trọng trong bảo đảm an toàn thông tin
Để xây dựng một hệ thống quản lý an toàn thông tin hiệu quả, công nghệ và quy trình cần đi cùng với ý thức, trách nhiệm của mỗi cá nhân. Mỗi hành động như bảo vệ tài khoản, sử dụng dữ liệu đúng quy định, kiểm tra thông tin trước khi chia sẻ hay kịp thời báo cáo sự cố đều góp phần hạn chế rủi ro và bảo vệ tài sản thông tin của doanh nghiệp.
Trong thời gian tới, NEO tiếp tục chú trọng truyền thông nội bộ, nâng cao nhận thức cho cán bộ nhân viên, duy trì việc thực hiện các quy định an toàn thông tin và rà soát, cải tiến hệ thống theo yêu cầu áp dụng.
Đạt chứng nhận là khởi đầu cho hành trình cải tiến liên tục
Chứng nhận ISO/IEC 27001:2022 không chỉ là sự ghi nhận cho những nỗ lực đã thực hiện mà còn đặt ra yêu cầu duy trì và nâng cao hiệu quả của hệ thống trong dài hạn. NEO xác định an toàn thông tin là một phần quan trọng trong hoạt động quản trị và cung cấp dịch vụ công nghệ, cần được thực hiện thường xuyên, đồng bộ và có trách nhiệm.
NEO – Không ngừng đổi mới, nâng cao chất lượng quản trị và đồng hành cùng khách hàng trên hành trình phát triển số an toàn, bền vững.